アフラック438万人流出の影に「ヘルプデスク騙し」――技術より「人」を狙う攻撃と中小企業の備え
⚡忙しい人向けの30秒まとめ
- ✓ アフラック生命(日本)は2025年6月30日、約438万人の顧客情報が「アフラックよりそうネット」経由で流出したと公表。うち約23万人は銀行口座情報も含まれた。攻撃は6月15日に始まり25日まで続いた。
- ✓ 米アフラックは同月の侵入で最終的に約2,265万人分が流出。サイバー集団Scattered Spiderが、社員になりすましてIT窓口に電話し「パスワードを忘れた」とリセットさせる「ヘルプデスク騙し」を使ったと見られる。技術的な穴ではなく「人のミス」を突くのが特徴。
アフラック生命保険が2025年6月30日、約438万人の顧客情報が流出したと公表しました。米国のアフラックでも同じ6月に侵入があり、最終的に約2,265万人分の情報が流出しています。注目すべきは、その入り口が高度なハッキングではなく、社員になりすましてサポート窓口を電話でだます「ヘルプデスク騙し」という、ごく原始的な手口だった点です。なぜこんな方法が大企業に通用してしまうのか、そして中小企業が今すぐできる備えを整理します。
何が起きたか――アフラック2件の情報流出
2025年6月、保険大手アフラックで立て続けに情報流出が明らかになりました。実は日本と米国で別々の事案であり、規模も入り口も異なります。
| 項目 | アフラック生命(日本) | アフラック(米国) |
|---|---|---|
| 公表 | 2025年6月30日 | 2025年6月(同年12月に規模確定) |
| 流出規模 | 約438万人 | 約2,265万人 |
| 主な流出情報 | 氏名・生年月日・住所・証券番号・保障内容など。約23万人は銀行口座情報も | 氏名・生年月日・住所・社会保障番号・健康/医療保険情報など |
| 入り口 | 契約者サイト「アフラックよりそうネット」への不正アクセス | ソーシャルエンジニアリング(IT窓口を電話でだます手口が疑われる) |
日本側は6月15日に最初の不正アクセスが発生し、25日まで複数回の侵入が確認されたのち遮断されました。米国側は侵入を数時間で封じ込め、ランサムウェア(身代金要求型ウイルス)の被害はなかったとしています。米国の事案は、英語圏のサイバー犯罪集団「Scattered Spider」(別名Octo Tempest / UNC3944)による犯行と見られています。
「ヘルプデスク騙し」とは何か
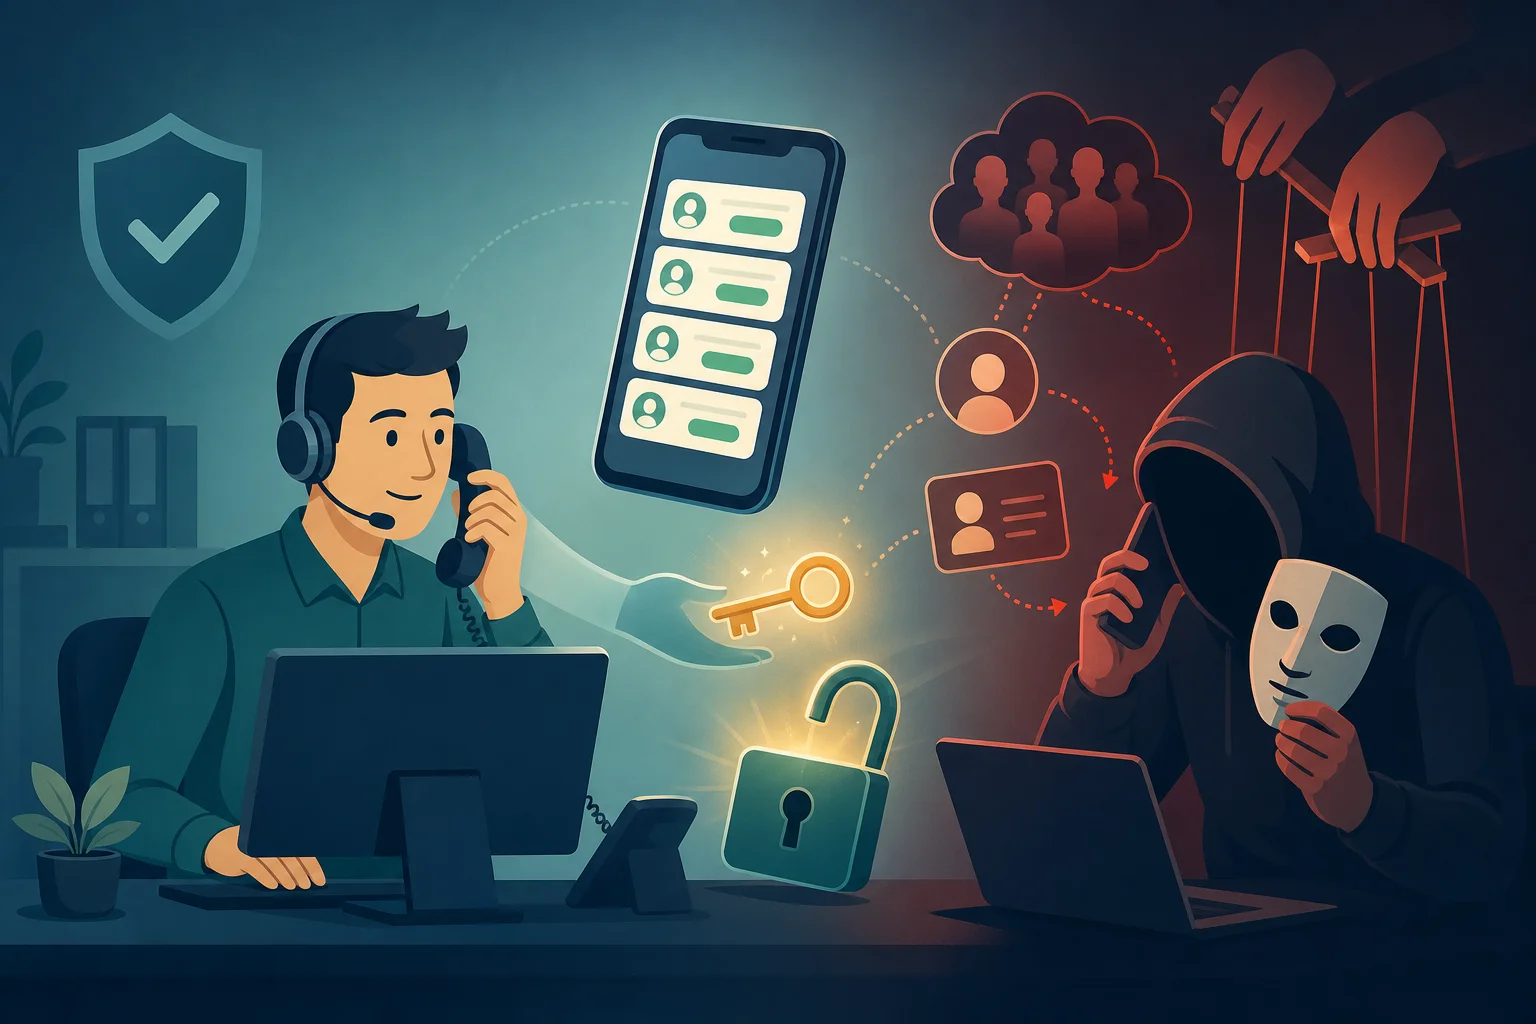
「ヘルプデスク騙し」とは、攻撃者が本物の従業員になりすまして社内のITサポートやヘルプデスクに電話・メールし、「パスワードを忘れた」「アカウントがロックされた」などと訴えて、パスワードのリセットや一時的なアクセス権を手に入れる手口です。電話を使うことから「ヴィッシング(音声フィッシング)」とも呼ばれます。
巧妙なのは、攻撃者が事前にLinkedInやデータブローカー(個人情報を売買する業者)から、社員の氏名・役職・電話番号などを集めておく点です。「経理部の○○です、上司の△△部長から至急と言われていて……」と、実在の名前と組織図を交えて話すため、サポート担当者は本人だと信じ込んでしまいます。
Scattered Spiderは2023年に米ラスベガスのカジノ大手MGMリゾーツを攻撃して名を広め、近年は保険業界を集中的に狙っています。米CISA(サイバーセキュリティ・インフラ安全保障庁)は2025年7月、この集団の新たな手口について注意喚起を出しました。
MFA疲労攻撃の具体例――承認ボタンを押させる
ヘルプデスク騙しとセットでよく使われるのが「MFA疲労攻撃」です。MFA(多要素認証)は、パスワードに加えてスマホアプリの承認などを求める仕組みで、本来はなりすましを防ぐ強力な防御策です。攻撃者はこれを「しつこさ」で突破します。
典型的な流れ
- ① 攻撃者がどこかで入手したID・パスワードでログインを試みる
- ② 本人のスマホに「ログインを承認しますか?」という通知が何度も届く
- ③ 深夜や会議中に通知が鳴り止まず、社員が「誤作動かな」「止めたい」とつい承認ボタンを押してしまう
- ④ その瞬間、攻撃者のログインが成功する
実際の攻撃では、承認を促す通知を執拗に送り続け、根負けした社員が「承認」を押す事例が報告されています。さらに、携帯電話会社をだまして対象者の電話番号を攻撃者のSIMカードに移し替える「SIMスワップ」で、SMS認証ごと乗っ取る手口も確認されています。
覚えておきたいこと:身に覚えのないMFA承認通知が繰り返し届いたら、それは「あなたのパスワードが既に盗まれている」サインです。絶対に承認せず、すぐにパスワードを変更し、情報システム担当者へ連絡してください。
なぜ防ぎにくいのか――技術ではなく「人」を狙う
この手口の成功率が高い理由は、ファイアウォールやウイルス対策ソフトといった技術的な防御を一切くぐり抜けるからです。攻撃者が突くのは、システムの脆弱性ではなく「人間のミス」や「親切心」「断りづらさ」です。
困っている同僚を助けたいというサポート担当者の善意、上司の名を出されると逆らいにくい職場の空気――こうした人間の自然な反応が逆手に取られます。どれだけ高価なセキュリティ機器を導入しても、電話一本でパスワードをリセットしてしまえば意味がありません。
だからこそ防御の鍵は、機械ではなく「手順」と「習慣」になります。研究機関の調査でも、企業の情報流出の多くは外部からの高度な攻撃ではなく、人を介したきっかけから始まっているとされます。完全な排除は難しく、トレーニングと本人確認ルールの徹底でリスクを下げ続けるしかありません。
ゼロトラストセキュリティという考え方
こうした「内側から崩される」攻撃への有力な処方箋が「ゼロトラスト(Zero Trust)」という考え方です。直訳すると「何も信用しない」。社内ネットワークの内側にいる相手だからといって自動的に信用せず、アクセスのたびに「本当に本人か」を検証するのが基本です。
従来の「社内は安全、社外は危険」という考え方(城と堀のモデル)では、一度内側に入られると一気に被害が広がります。ゼロトラストは「一度ログインしたら終わり」ではなく、その都度・最小限の権限しか与えないことで、仮に1つの入り口が破られても被害を一部にとどめます。
中小企業でも取り入れられる「ゼロトラスト的」な工夫
- パスワードのリセット依頼は、必ず登録済みの番号へ折り返し電話(コールバック)して本人確認する
- 重要なシステムへのアクセスは、担当者ごとに必要な範囲だけ権限を絞る
- 退職者・異動者のアカウントは即日停止する
- 通知を「承認」する方式ではなく、表示された数字を入力させるタイプのMFAに切り替える(MFA疲労攻撃に強い)
中小企業が今すぐできる対策
「大企業の話で、うちは狙われない」と考えるのは危険です。Scattered Spiderのような集団は、大企業の取引先や委託先である中小のIT業者・下請け企業を踏み台にすることもあります。費用をかけずに今日から始められる対策を挙げます。
- 本人確認ルールを文書化する――電話でのパスワードリセットには「折り返し電話」「合言葉」など複数の確認を必須にする
- MFA疲労攻撃を社員に周知する――「身に覚えのない承認通知は絶対に押さない」を全社の共通認識に
- SNSでの過剰な情報発信に注意する――役職・組織図・社員の連絡先は攻撃の材料になる
- OS・ソフトを常に最新に保つ――踏み台にされないための最低限の備え
なお、国内のランサムウェア被害は2024年に222件、2025年は上半期だけで116件と高止まりしています。サイバー攻撃は「いつか」ではなく「いつでも起こりうる」前提で備えることが重要です。
まとめ:経営者がすべきアクション
- ✓ 「電話一本でパスワードを変えない」ルールを作る――折り返し電話などの本人確認を全社の必須手順にする
- ✓ MFA疲労攻撃を全社員に共有する――身に覚えのない承認通知は押さず、すぐ報告する習慣を徹底する
- ✓ 「誰も無条件に信用しない」発想を持つ――権限は必要最小限、退職者アカウントは即日停止する