中国AI「Kimi」、利用者の質問30万件を無断でClaudeへ転送――認証情報や社内コードも渡っていた。Anthropic報告から中小企業が学ぶ「AIサービスの裏側」リスク
Anthropicは2026年9月10日(米国時間)、AIの悪用事例をまとめた報告書「Detecting and countering misuse of AI: September 2026」を公開しました。その中で、中国のAI企業Moonshot AI(月之暗面)が、自社のチャットAI「Kimi」の利用者から受け取った質問を利用者に知らせずにAnthropicの「Claude」へ転送し、Claudeの回答をKimiの回答として表示していたと指摘しています。転送された質問の中には、氏名やメールアドレス、企業の内部データ、社内コード、そのまま使える認証情報が含まれていたとされます。「自分が使っているAIサービスの裏で、入力した内容がどこへ流れているのか」を経営者が確認する必要性を突きつける出来事です。本記事では、報告の内容を整理したうえで、中小企業が取るべき行動をまとめます。
⚡忙しい人向けの30秒まとめ
- ✓Anthropicの報告によると、Moonshot AIは10日間で約30万件のKimi利用者のリクエストをClaudeへ転送し、大半をClaude Opusで処理させていた。シンガポールや日本にあるように見せた5,380件の不正アカウントを経由していたという。
- ✓転送された質問には氏名、メールアドレス、企業データ、社内コード、有効な認証情報が含まれていた。Anthropicは、Moonshotが利用者に転送を知らせていたかどうかは分からないとしている。Moonshot AIはBloombergの取材にコメントを控えた。
- ✓問題の本質は「中国製かどうか」ではなく、AIサービスの画面からは処理の裏側が見えないこと。中小企業は使っているAIツールの棚卸し、規約の確認、認証情報や顧客情報を入力しないルールの3点から着手したい。
1. 何が起きたか――Kimiの質問がClaudeで処理されていた
Anthropicの報告書は、2025年12月から2026年8月までに同社が検知・遮断した悪用事例を、サイバー攻撃、影響工作、監視、詐欺、生物兵器、通常兵器、そして「不正な蒸留(distillation)」の7分野に分けてまとめたものです。Moonshot AIに関する記述は、この不正な蒸留の章に含まれています。
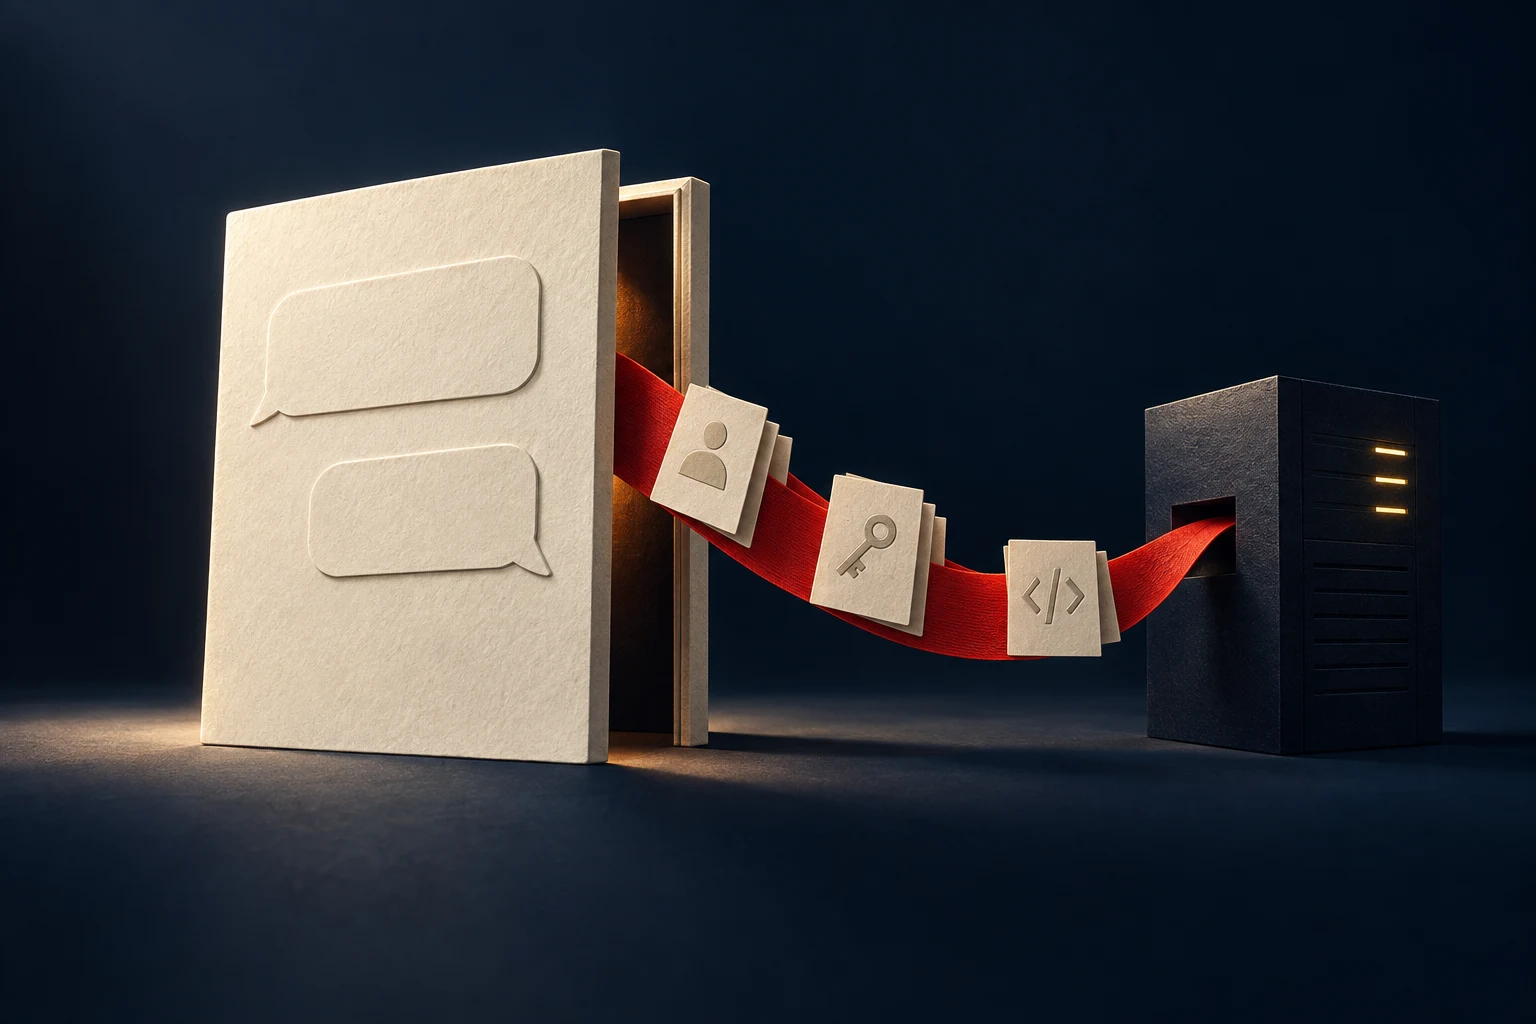
報告によると、Moonshot AIはKimiの利用者から届いた質問の一部をKimi自身で処理せず、Anthropicのモデルへ中継し、返ってきた回答をKimiの回答として利用者に表示していました。Anthropicが確認した一例では、10日間で約30万件の利用者リクエストがAnthropicへ転送され、その大半がClaude Opusで処理されていたとされます。AnthropicはClaudeを中国国内から利用できないようにしているため、Moonshot AIは5,380件の不正アカウントを用意し、その多くがシンガポールや日本からアクセスしているように見せかけていたと報告しています。Anthropicがこの一連の活動としてMoonshot AIに帰属させたやり取りの総数は、2026年5月から7月の期間で2,300万回超です。
今回の報告で最も重い指摘は、転送された内容です。Anthropicは、Kimi利用者の質問に「さまざまなMoonshot顧客に関する機微な情報」が含まれていたとし、具体的には氏名、メールアドレス、企業データ、社内コード、そのまま使える認証情報を挙げています。Anthropicはこれらのやり取りの少なくとも一部をMoonshot AIが保存していたと見ており、同時に「Moonshotが顧客に対し、リクエストがAnthropicへ転送されていることを知らせていたかどうかは分からない」と明記しています。
Moonshot AI側の見解は、本記事執筆時点(2026年9月14日)で確認できていません。Bloombergは、同社が取材に対しコメントを控えたと報じています。Anthropicの報告書も各社の見解を掲載していません。したがって本記事で扱う数値や手口は、Anthropicが自社のログや調査に基づいて公表した主張であり、第三者による検証を経たものではない点に注意が必要です。
出典:Anthropic「Detecting and countering misuse of AI: September 2026」(2026年9月10日) / TBS CROSS DIG with Bloomberg「ムーンショット、Claudeに処理させ自社の回答と偽装-アンソロピック」(2026年9月11日) / CNET Japan「中国AI『Kimi』、利用者の入力をClaudeに転送し、Claudeの回答を利用者に表示か--Anthropicが報告」(2026年9月11日) / Cyber Kendra「Anthropic Says Kimi Users Were Secretly Served Claude」(2026年9月)
2. Kimiだけではない――DeepSeek・Alibaba・Xiaomiも名指し
報告書が不正な蒸留の当事者として挙げたのはMoonshot AIだけではありません。Anthropicが公表した数値を整理すると次のようになります。いずれもAnthropic側の観測値で、期間や集計単位が企業ごとに異なる点に注意してください。
| 企業(モデル) | Anthropicが観測した規模 | 指摘された手口 |
|---|---|---|
| Moonshot AI(Kimi) | 2,300万回超(2026年5〜7月)。うち一例で10日間に約30万件を転送。不正アカウント5,380件 | 利用者のリクエストをそのままClaude(主にOpus)へ中継し、回答をKimiのものとして表示。やり取りを保存 |
| DeepSeek | 1,210万回超(2026年7月の14日間) | 外部のコーディングツール経由で届いた利用者リクエストの一部をClaude Opusへ中継。企業の内部文書やデータベースの認証情報が含まれていた |
| Alibaba(Qwen) | 1億5,100万回超(2026年5〜7月)。ピーク時は1日約300万回。不正アカウント3,500件超 | Anthropicが観測した中で最大規模の蒸留。Claude Opusの推論能力を抽出しQwenの学習に利用したと指摘 |
| Xiaomi(MiMo) | 40万回超(2026年3〜4月の20日間)。アカウント1,500件超 | MiMo利用者との会話を保存し、学習データ作成のためにClaudeへ再投入。Claudeの回答をそのまま返した証拠はないとされる |
KimiとDeepSeekのケースが他と異なるのは、学習目的の一括投入ではなく、実際の利用者のリクエストをリアルタイムで中継していた点です。利用者は自分の入力が別会社のサーバーに送られたことを知る手段がありませんでした。DeepSeekについて報告書が挙げた転送内容には、企業の内部文書やデータベースの認証情報が含まれています。Anthropicは対策として、不審な利用を検知した時点でのリクエスト遮断、関連アカウントの停止、不正な出力抽出を見分ける仕組みの強化に加え、中国など非対応地域からの不審なアクセスに対して本人確認を求め、応じない場合はアカウントを停止する運用を導入したと説明しています。
出典:CNET Japan(2026年9月11日) / Impress Watch「アンソロピック、『AI悪用』レポート 国家による影響工作や中国AIの蒸留を非難」(2026年9月14日) / TechCrunch「Anthropic details distillation campaigns from Alibaba, Moonshot AI, and DeepSeek」(2026年9月10日) / セキュリティ対策Lab「Anthropic、中国のAIが裏側でClaudeを利用と報告」(2026年9月13日)
3. 背景――「蒸留」と、中国からClaudeが使えない事情
「蒸留」とは、性能の高いAIモデルに大量の質問を投げ、その回答を集めて別のモデルの学習に使い、能力を写し取る手法です。技術としては正当な用途もありますが、Anthropicは自社の利用規約でClaudeの出力を競合モデルの開発に使うことを禁じており、報告書ではこれを「許可なくモデルの能力を抽出し、別のモデルで再現する産業規模の秘密工作」と位置づけています。
もう一つの背景が、地域制限です。Anthropicは中国国内からのClaude利用を認めていません。今回の報告で「シンガポールや日本にあるように見せた不正アカウント」が使われたとされるのは、この制限を回り込むためだとAnthropicは説明しています。米国では今月、国家安全保障局(NSA)や連邦捜査局(FBI)が、DeepSeekやMoonshot AIを含む中国の主要AI企業が蒸留を通じて米企業の知見を組織的に抽出していると非難し、シリコンバレーの開発企業に自社成果の保護を警告していました。今回のAnthropicの報告は、その直後に出た民間側の詳細な告発という位置づけになります。
ここで押さえておきたいのは、この話が米中の技術覇権争いという大きな文脈と、目の前の情報管理という実務の話の両方を含むことです。前者は経営者が直接どうにかできる問題ではありません。しかし後者、つまり「自社の従業員が入力した内容が、契約相手ではない第三の会社に渡っていた可能性」は、規模の大小を問わずすべての会社に関係します。
出典:TBS CROSS DIG with Bloomberg(2026年9月11日) / South China Morning Post「Moonshot, DeepSeek secretly routed user requests to Claude, Anthropic claims」(2026年9月11日) / Anthropic(2026年9月10日)
4. 経営者への影響――「どのAIに入力したか」が分からない時代
ここからは筆者の分析です。今回の件を「中国製AIは危ない」という話で終わらせると、教訓の大半を取りこぼします。Anthropicの指摘が正しいとすれば、Kimiの利用者は「Kimiに入力している」と信じていたのに、実際にはMoonshot AIのサーバーを経由して米国企業のサーバーへ入力が届いていました。つまり画面に表示されているブランドと、実際に入力を処理している会社が一致していなかったのです。この仕組みは、国籍を問わず、あらゆるAIサービスで起こり得ます。
実際、いま市場に出ているAIツールの多くは、自社でモデルを開発しているわけではなく、OpenAIやAnthropic、Googleなどの基盤モデルを裏側で呼び出す「ラッパー(包み紙)」型です。それ自体は正当なビジネスで、規約に基盤モデルの提供元やデータの取り扱いが書かれていれば問題ありません。問題になるのは、裏側の処理先が開示されていない、あるいは開示と実態が食い違っている場合です。利用者側には、画面を見るだけでそれを見分ける手段がありません。
中小企業にとってのリスクは、大きく3つに整理できます。
| リスク | 今回の件で示されたこと |
|---|---|
| 機密情報の行き先が不明 | 社内コードや認証情報を貼り付けた入力が、契約相手ではない会社のサーバーに届いていた。認証情報が有効な状態で渡れば、それ自体がシステム侵入の入口になる |
| 法令上の説明責任 | 顧客の個人データを外国にある第三者へ提供する場合、個人情報保護法第28条では原則として本人の同意と、提供先の国の制度に関する情報提供が必要。「知らないうちに別の国へ流れていた」は、自社の管理体制の問題として問われ得る |
| 品質・コストの評価が成り立たない | 「Kimiの回答が良かった」と評価しても、実際はClaudeの回答だった可能性がある。中継先が変われば品質も変わるため、比較検討の前提が崩れる |
とくに見落とされがちなのが2点目です。Anthropicの報告が指摘したのは、利用者が知らないまま入力が外国のサーバーに渡っていたという事実であって、その入力に顧客情報が含まれていれば、法的な説明責任を負うのはAIベンダーではなくデータを預かっている自社です。無料・低価格のAIツールを従業員が個人判断で使う「シャドーAI」が広がっている会社ほど、この論点は重くなります。
もう一点、日本の経営者が知っておくべきことがあります。Anthropicが挙げた不正アカウントは「日本からアクセスしているように見せかけていた」とされています。これは日本の利用者のデータが狙われたという意味ではなく、Anthropicの地域制限を回避するために日本の所在地が偽装に使われたということです。ただし、Kimiは日本語にも対応し、開発者を中心に国内でも使われてきたサービスです。国内の利用者が入力した内容も、Anthropicの主張どおりなら同じ経路をたどった可能性があると考えるのが自然です。
出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(外国にある第三者への提供編)」 / Dealroom「Anthropic alleges Moonshot routed some Kimi user requests to Claude」(2026年9月)
5. 取り得る行動――今週できる5つの確認
費用をかけずに、経営者と情報システム担当者が今週のうちに着手できる確認事項を挙げます。順番どおりに進めれば、1週間で自社のAI利用の全体像が見えるはずです。
- 使っているAIツールを棚卸しする。会社が契約しているものだけでなく、従業員が個人アカウントで使っているチャットAI、ブラウザ拡張、コーディング補助ツールまで含めて一覧にします。「無料だから」「試しに」で入れたものほど、規約を誰も読んでいません。
- 規約で「裏側の処理先」と「学習利用」を確認する。利用規約やプライバシーポリシーで、入力データを処理する事業者(サブプロセッサー)、サーバーの所在国、入力内容をモデルの学習に使うかどうかを確認します。これらが書かれていない、または問い合わせても答えが返ってこないツールは、業務データを入れる対象から外します。
- 「入力してはいけないもの」を3行で決めて周知する。パスワード・APIキー・接続情報などの認証情報、顧客の個人情報、未公開の財務・取引情報。この3種類は、どのAIツールにも貼り付けないというルールを作り、朝礼やチャットで全員に伝えます。今回の報告で流出したとされる情報は、まさにこの3種類でした。
- 貼り付けた可能性がある認証情報は、いま無効化して発行し直す。「過去にAIへ貼ったかもしれない」と思い当たるAPIキーやパスワードがあれば、流出したかどうかを調べるより先に更新してください。有効な認証情報が第三者の手元にある状態を放置するのが、最も避けるべき状況です。
- 業務で本格的に使うAIは、法人契約か直接契約に寄せる。基盤モデルの提供元と直接契約するか、国内で契約主体が明確な法人向けプランを選び、入力を学習に使わない設定とデータ保管地域を契約書面で確認します。個人向けの無料プランや、提供元が不明な低価格ツールは、公開情報の要約や文章の下書きなど、漏れても困らない用途に限定します。
なお、機密性の高い業務では、外部にデータを送らずに社内の機器で動かせる小型モデルを使う選択肢もあります。すべての用途を置き換える必要はなく、「外に出せない情報を扱う作業だけ手元で処理する」という使い分けが現実的です。ローカルAIの導入イメージは、関連記事のGoogle Gemma入門を参考にしてください。
まとめ
Anthropicは2026年9月10日の報告で、Moonshot AIがKimi利用者のリクエストを無断でClaudeへ転送し、10日間で約30万件、期間全体で2,300万回超のやり取りを行っていたと主張しました。転送内容には氏名やメールアドレス、企業データ、社内コード、有効な認証情報が含まれていたとされ、利用者への通知は確認されていません。Moonshot AIはコメントを控えており、これらはAnthropic側の主張である点は踏まえる必要があります。
それでも、中小企業が引き出すべき教訓は明確です。AIサービスの画面からは、入力がどこで処理されているかは見えません。使っているツールの棚卸し、規約での処理先と学習利用の確認、認証情報・個人情報・未公開情報を入力しないルールの徹底。この3つを済ませたうえで、業務の中核に使うAIは契約主体と保管地域が明確なものへ寄せていく。今回の報告は、その作業を後回しにしない理由を与えてくれたと受け止めるべきです。
参考資料
- Anthropic「Countering misuse of AI: September 2026(Detecting and countering misuse of AI: September 2026)」(2026年9月10日)
- TBS CROSS DIG with Bloomberg「ムーンショット、Claudeに処理させ自社の回答と偽装-アンソロピック」(2026年9月11日)
- Bloomberg「Moonshot Secretly Routed User Requests Through Claude, Anthropic Says」(2026年9月10日)
- CNET Japan「中国AI『Kimi』、利用者の入力をClaudeに転送し、Claudeの回答を利用者に表示か--Anthropicが報告」(2026年9月11日)
- Impress Watch「アンソロピック、『AI悪用』レポート 国家による影響工作や中国AIの蒸留を非難」(2026年9月14日)
- TechCrunch「Anthropic details distillation campaigns from Alibaba, Moonshot AI, and DeepSeek」(2026年9月10日)
- CNBC「Chinese AI labs secretly used millions of Claude exchanges to train their models, Anthropic says」(2026年9月11日)
- South China Morning Post「Moonshot, DeepSeek secretly routed user requests to Claude, Anthropic claims」(2026年9月11日)
- Cyber Kendra「Anthropic Says Kimi Users Were Secretly Served Claude」(2026年9月)
- セキュリティ対策Lab「Anthropic、中国のAIが裏側でClaudeを利用と報告 Kimi・DeepSeekのユーザー入力転送、Alibaba蒸留、兵器開発にも悪用」(2026年9月13日)
- Dealroom「Anthropic alleges Moonshot routed some Kimi user requests to Claude — then served the answers as Kimi」(2026年9月)
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(外国にある第三者への提供編)」